
Сеть стабильна в обычном режиме работы, но после перезагрузки всей сети несколько устройств не могут переподключиться. Одна из возможных причин — установленный порог защиты ниже допустимого уровня всплеска активности при запуске. Настройки защиты от штормов, которые кажутся консервативными в неактивной сети, могут стать причиной сбоев в тот момент, когда восстановление наиболее важно.
Ограничение трафика в рамках системы управления штормами ограничивает выбранный трафик в соответствии с правилами классификации, измерения и действий платформы. Одно и то же отображаемое число может означать совершенно разные скорости на разных интерфейсах или устройствах. Начните с понимания этих правил, а затем используйте наблюдаемый трафик приложений для выбора и тестирования политики.
Точно определите, что именно ограничивается.
Проверьте, относится ли данная настройка к широковещательной рассылке, многоадресной рассылке, неизвестной одноадресной рассылке или другой описанной категории. Термины «известная одноадресная рассылка» и «неизвестная одноадресная рассылка» не являются взаимозаменяемыми, а многоадресная рассылка может включать трафик, необходимый для работы приложения.
Определите, учитываются ли категории отдельно или вместе, и где происходит измерение. Ознакомьтесь с документацией именно для этой модели, а не предполагайте, что знакомая метка меню у другого поставщика имеет ту же область применения.
Ciscoруководство по настройке системы защиты от штормовВ нем иллюстрируется роль классов трафика, пороговых значений и поведения подавления. Его настройки и ограничения реализации зависят от платформы, поэтому используйте его в качестве концептуального справочника, а не готовой конфигурации для другого коммутатора.
Перед сравнением настроек переведите единицу измерения порогового значения.
Если пороговое значение выражено в процентах от пропускной способности интерфейса, то номинальное значение скорости интерфейса меняется. Один процент от 1 Гбит/с равен 10 Мбит/с, а один процент от 100 Мбит/с равен 1 Мбит/с. Это арифметические примеры; точная настройка учета и контроля на реальном оборудовании еще нуждается в подтверждении.
Пороговое значение количества пакетов в секунду измеряет другую величину. Например, при скорости 1000 пакетов в секунду, пакеты размером 100 байт составляют 0,8 Мбит/с от общего количества подсчитанных байтов, а пакеты размером 1000 байт — 8 Мбит/с. Накладные расходы на передачу данных по сети и определение подсчитываемой длины коммутатором могут изменить это соотношение.
Эта разница имеет значение при сравнении нагрузки управления небольшими пакетами с более крупными медиапакетами. Настройка, скопированная с другого порта, может накладывать существенно иное практическое ограничение, даже если оба порта показывают одинаковое число.
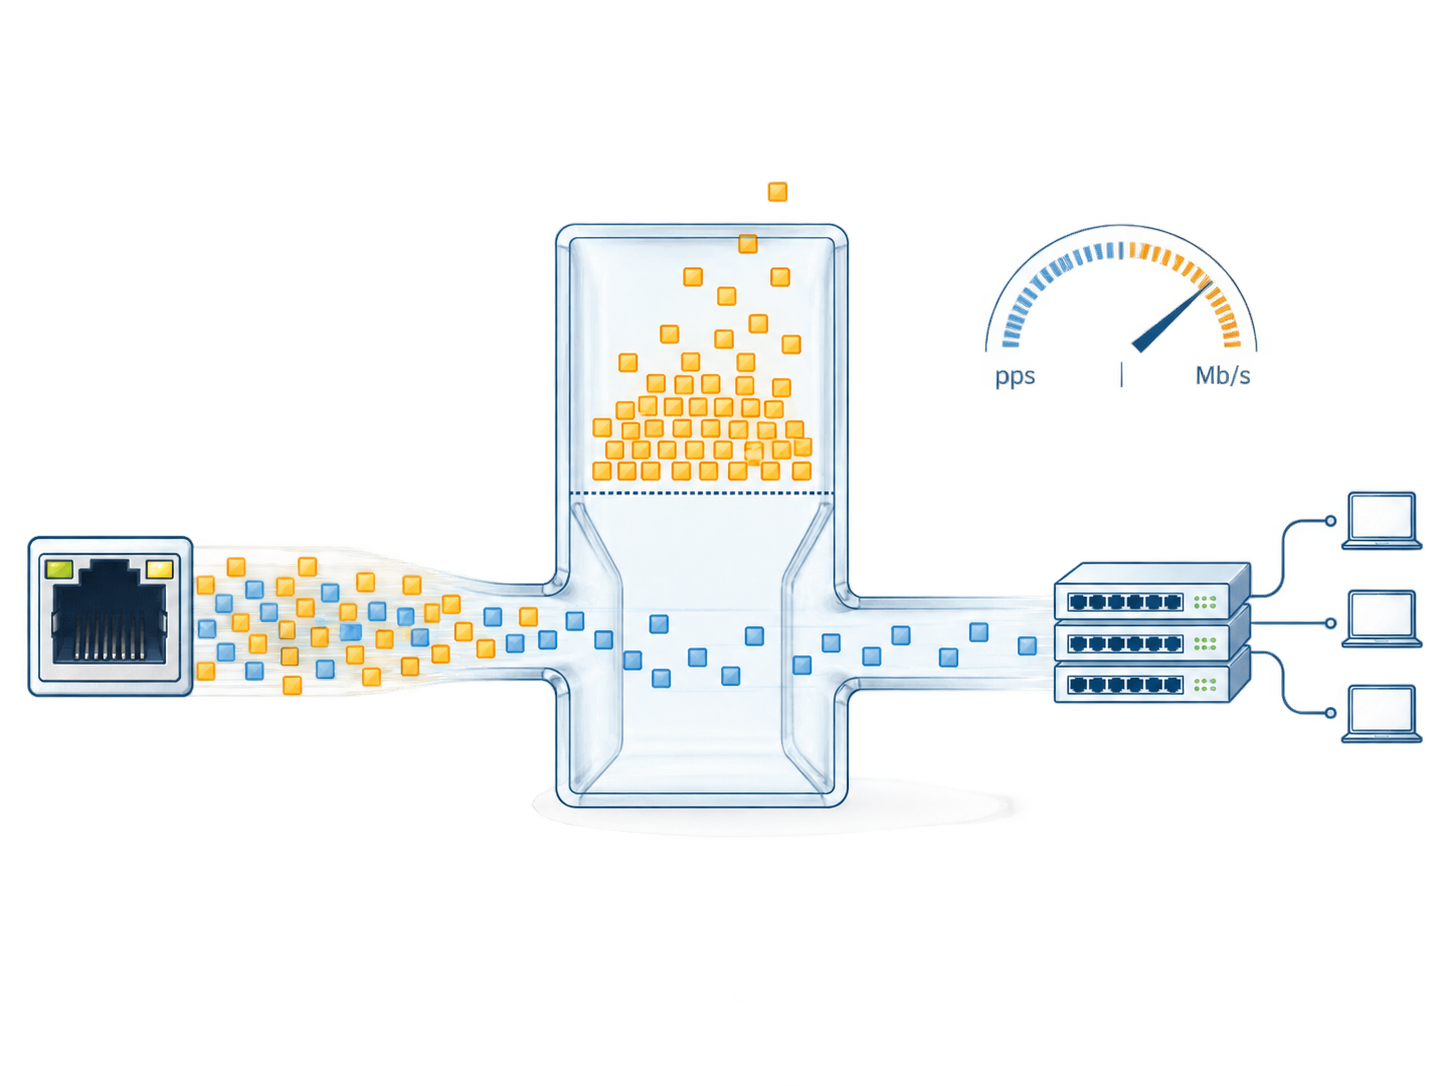
Среднего трафика недостаточно для выбора предела.
Проанализируйте сеть в состояниях, вызывающих законные всплески активности: запуск, разрешение адресов, обнаружение, подключение к многоадресной сети, изменение топологии и повторное подключение приложений. Определите, какие из этих событий относятся к контролируемому классу трафика.
Используйте интервал измерения, который позволит выявить соответствующую закономерность. Длительное усреднение может сгладить кратковременный всплеск, который интервал принудительного действия переключателя обрабатывает по-разному. Получите информацию о поведении устройства в отношении интервала и пороговых значений, если это задокументировано, включая любые допустимые значения всплеска или округление.
Необходимо привязывать данные о трафике к конфигурации и рабочей нагрузке. Базовый уровень, полученный на основе пяти подключенных устройств, автоматически перестает быть достаточным после расширения до пятидесяти. Новая версия прошивки или режим работы приложения также могут изменить поведение при обнаружении и восстановлении.
Выбирайте действие так же тщательно, как и пороговое значение.
В зависимости от реализации, событие может подавлять выбранный трафик, вызывать тревогу, отключать порт или комбинировать действия. Эти результаты имеют различные последствия для сервиса. Отключение порта может повлиять на весь трафик на этом порту, даже если триггер касался только одного класса.
Определите, что должно произойти после события. Восстанавливается ли пересылка данных, когда скорость падает ниже задокументированного уровня? Существует ли отдельный пороговый уровень падения? Должен ли оператор восстанавливать отключенный порт? Если включено автоматическое восстановление, что предотвращает повторный цикл соединения при возникновении устойчивой ошибки?
Принятая политика должна отвечать на эти вопросы с точки зрения практической деятельности. Сигнал тревоги, который никто не получает, не обеспечивает такой же защиты, как отслеживаемое событие с процедурой реагирования. Политика отключения без доступного метода восстановления может продлить простой, который она должна была предотвратить.
Проверяйте порты в соответствии с их функциями.
| Роль порта | Трафик для понимания | Вопросы, связанные с проверкой пороговых значений. |
|---|---|---|
| Прямая конечная точка | Его обычное поведение, поведение при запуске и при возникновении неисправностей. | Узкий базовый уровень может привести к тому, что будут пропущены действительно эффективные восстановительные всплески. |
| коммутатор доступа ниже по потоку | Агрегирование трафика с нескольких конечных точек | Пороговое значение количества скопированных конечных точек может быть слишком ограничительным. |
| Путь многоадресного приемника | Обязательные группы по работе со СМИ и механизмы контроля. | Необходимая многоадресная рассылка должна оставаться доступной. |
| Избыточный восходящий канал | Движение транспорта до и после смены полосы движения. | Оставшийся путь способен выдержать большую нагрузку. |
| Временное подключение для технического обслуживания | Ожидаемые инструменты и исследовательская деятельность | Краткосрочные работы должны выполняться в соответствии с утвержденной политикой порта. |
Избегайте использования одного универсального значения для каждого интерфейса, если это не подтверждается проектными данными. Согласованность ролей портов полезнее, чем числовая однородность.
Проверьте как здоровые, так и аномальные случаи.
В ходе контролируемого тестирования запустите легитимную рабочую нагрузку, проверив ее работу при запуске и повторном подключении. Убедитесь, что необходимые службы успешно работают без неожиданных сбоев или отключений. Наблюдайте за соответствующими счетчиками и событиями, а не только за тем, остается ли соединение активным.
Затем отработайте утвержденный сценарий нештатной ситуации на дороге в изолированной или надлежащим образом контролируемой среде. Проверьте запланированные действия и их влияние на не затронутые услуги. Запишите класс трафика, схему тарифов, время и результат восстановления.
Не следует создавать «шторм» в производственной сети лишь для того, чтобы проверить, работает ли флажок. Тестовая среда и метод внедрения должны соответствовать утвержденному процессу на сайте. Репрезентативный пилотный проект может определить поведение системы до ее широкого внедрения.
Если в процессе нормальной работы происходит событие, превышающее пороговое значение, необходимо исследовать источник и закономерности, прежде чем повышать лимит. Причиной может быть законное расширение сети, неправильно настроенная конечная точка или непреднамеренная петля уровня 2. В этих случаях требуются разные способы устранения неполадок.
Обеспечьте бесперебойную работу систем предотвращения зацикливания и управления членством.
Защита от штормов — это вспомогательная мера защиты, а не замена топологии без петель. Петля может продолжать вызывать сбои даже при подавлении выбранного трафика. При наличии признаков сбоев следует проверить базовую кабельную сеть и схему соединения по протоколу STP или кольцевую схему.
Аналогично, нежелательное распространение многоадресной рассылки может потребовать проверки состава группы и отправителя запроса. Ужесточение порога многоадресной рассылки может маскировать широковещательную рассылку, одновременно нанося ущерб получателям, которым необходим поток данных. Необходимо скорректировать схему пересылки, а затем проверить политику скорости на соответствие полученному трафику.
Цель состоит в том, чтобы сдерживать аномальное поведение, сохраняя при этом работоспособность приложения. Для этого требуется как продуманная архитектура сети, так и надлежащим образом протестированная система защиты.
Укажите причину применения каждого развернутого значения.
ДляВыбор управляемого коммутатора TODAHIKAУкажите поддерживаемые классы трафика, пороговые значения, режимы измерения, видимость событий и средства восстановления для конкретной модели. В запросе также укажите роли портов и критически важные требования к запуску.
Сохраните выбранные настройки вместе с базовыми наблюдениями и результатами тестирования. Укажите, какое изменение инициирует проверку: добавление новых конечных точек, новая служба многоадресной рассылки, изменение скорости восходящего канала или пересмотренная последовательность восстановления. Эта запись позволит следующему инженеру целенаправленно скорректировать политику, вместо того чтобы унаследовать необъяснимое количество, которое может больше не соответствовать сети.
Дата публикации: 01.09.2026


